Cyberatak na Medyc: CBZC bada wyciek danych pacjentów
Centralne Biuro Zwalczania Cyberprzestępczości prowadzi działania w sprawie incydentu w firmie Qbusoft z Olsztyna, producenta oprogramowania medycznego Medyc. O wycieku poinformował m.in. ośrodek w Inowrocławiu, a wśród danych są numery PESEL. Minister cyfryzacji zapowiada konsekwencje, a Prezes UODO – kontrolę firmy.
Centralne Biuro Zwalczania Cyberprzestępczości prowadzi działania związane z incydentem cyberbezpieczeństwa dotyczącym oprogramowania Medyc, którego producentem jest firma Qbusoft z Olsztyna. Informację przekazał w czwartek 24 września minister cyfryzacji Krzysztof Gawkowski we wpisie w serwisie X. Według ministra działania CBZC toczą się w ramach szerszego śledztwa. Medyc służy m.in. do prowadzenia dokumentacji medycznej.
Gawkowski podkreślił, że Qbusoft nie zgłosiła dotąd incydentu do CERT Polska ani do CSiRT CeZ, czyli zespołu reagowania Centrum e-Zdrowia. Zapowiedział: „W przypadku naruszenia jakiejkolwiek procedury bezpieczeństwa przez prywatną firmę, będą wyciągnięte bezwzględne konsekwencje”. Dodał, że CSiRT CeZ i Ministerstwo Zdrowia przygotowały zalecenia bezpieczeństwa dla dostawców oprogramowania medycznego, przekazane im do wdrożenia 16 września 2026 r.
Ośrodek w Inowrocławiu powiadomił pacjentów o wycieku
W czwartek o ataku poinformował Odwykowo-Psychiatryczny Ośrodek Leczniczy w Inowrocławiu. W komunikacie na swojej stronie placówka napisała, że system jej podmiotu przetwarzającego, czyli Qbusoft, padł ofiarą cyberataku i doszło do naruszenia poufności danych osobowych. Wśród danych mogły się znaleźć dane kontaktowe i numery PESEL.
Portal Pełnomocnik ds. cyberbezpieczeństwa opisuje, że luka typu SQL injection w interfejsie aplikacji Medyc została wykorzystana 22–23 sierpnia 2026 r., a incydent wykryto w nocy z 8 na 9 września. Według tego serwisu potwierdzone jest pobranie imion, nazwisk, numerów PESEL, adresów, telefonów i e-maili, a bardzo prawdopodobne także kart informacyjnych leczenia szpitalnego. Dotyczy to pacjentów Oddziału Dziennego Leczenia Uzależnień z okresu od 1 lipca 2024 do 23 sierpnia 2026 r.
Skala wycieku nie jest potwierdzona, UODO zapowiada kontrolę
Oficjalnej liczby poszkodowanych nie podano. Zaufana Trzecia Strona szacuje, że w bazie Medyc może być ponad milion pacjentów. Według Alertu Medycznego sprawcy twierdzą, że mają dane 5 mln osób oraz 8 mln prywatnych zdjęć – to deklaracja niepotwierdzona.
Portal Alert Medyczny podaje też, że Prezes Urzędu Ochrony Danych Osobowych Mirosław Wróblewski zapowiedział kontrolę Qbusoft. Ma ona sprawdzić techniczne i organizacyjne środki ochrony danych oraz sposób analizy ryzyka.
To nie pierwszy taki przypadek w tym roku. W sierpniu Ministerstwo Cyfryzacji informowało, że w wyniku ataku na firmę MyDr wyciekły dane 19 mln Polaków, m.in. o lekach i receptach. Dotyczyły one 12 tys. podmiotów medycznych korzystających z tej platformy.
Placówki powinny zapytać Qbusoft, czy wyciek objął ich bazę
Pełnomocnik ds. cyberbezpieczeństwa zaleca, by organizacje korzystające z Medyc zapytały Qbusoft wprost, czy incydent objął ich bazę i z jakiego okresu pochodzą pobrane dane. Pacjenci ośrodka w Inowrocławiu powinni szukać informacji w komunikacie placówki opublikowanym na jej stronie.
Źródła
Tekst opracowany z pomocą sztucznej inteligencji. Za publikację odpowiada Redakcja Co w Szczecinie.
Powiązane materiały
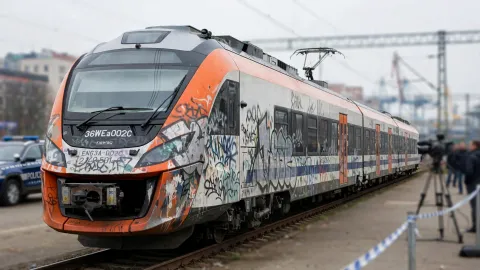
Wandale zatrzymali pociąg w Ładzinie. Grozi im 8 lat więzienia
Pięciu młodych mężczyzn zatrzymała policja po bezprecedensowym napadzie na pociąg Polregio w Ładzinie w gminie Wolin. W nocy z 19 na 20 września kilkunastuosobowa grupa w kominiarkach awaryjnie zatrzymała skład relacji Szczecin–Świnoujście, zablokowała drzwi i w całości zamalowała go sprayem. Sprawców pogrążyła zgubiona na torach kamera sportowa.
 AI
Fałszywe prawo jazdy w Szczecinie. Zdradziło go parkowanie
Zwykłe zgłoszenie o autach pozostawionych poza wyznaczonymi miejscami przy ulicy Seledynowej na osiedlu Kolorowych Domów zakończyło się ujawnieniem podrobionego prawa jazdy. Kierowca, który sam zgłosił się do strażniczek miejskich, okazał dokument mający pochodzić ze Szwajcarii, lecz sprawdzenie w CEPiK wykazało brak uprawnień. Sprawą zajęła się policja, a o dalszym losie mężczyzny zdecyduje sąd.