Ransomware: jak się chronić i co robić po ataku
Ransomware, który szyfruje dane i żąda okupu za ich odblokowanie, to jedno z najpoważniejszych zagrożeń w polskiej cyberprzestrzeni. W tle obowiązują stopnie alarmowe BRAVO i BRAVO-CRP, które nakładają na administrację publiczną i infrastrukturę krytyczną obowiązek wzmożonego monitorowania systemów teleinformatycznych oraz całodobowych dyżurów administratorów.
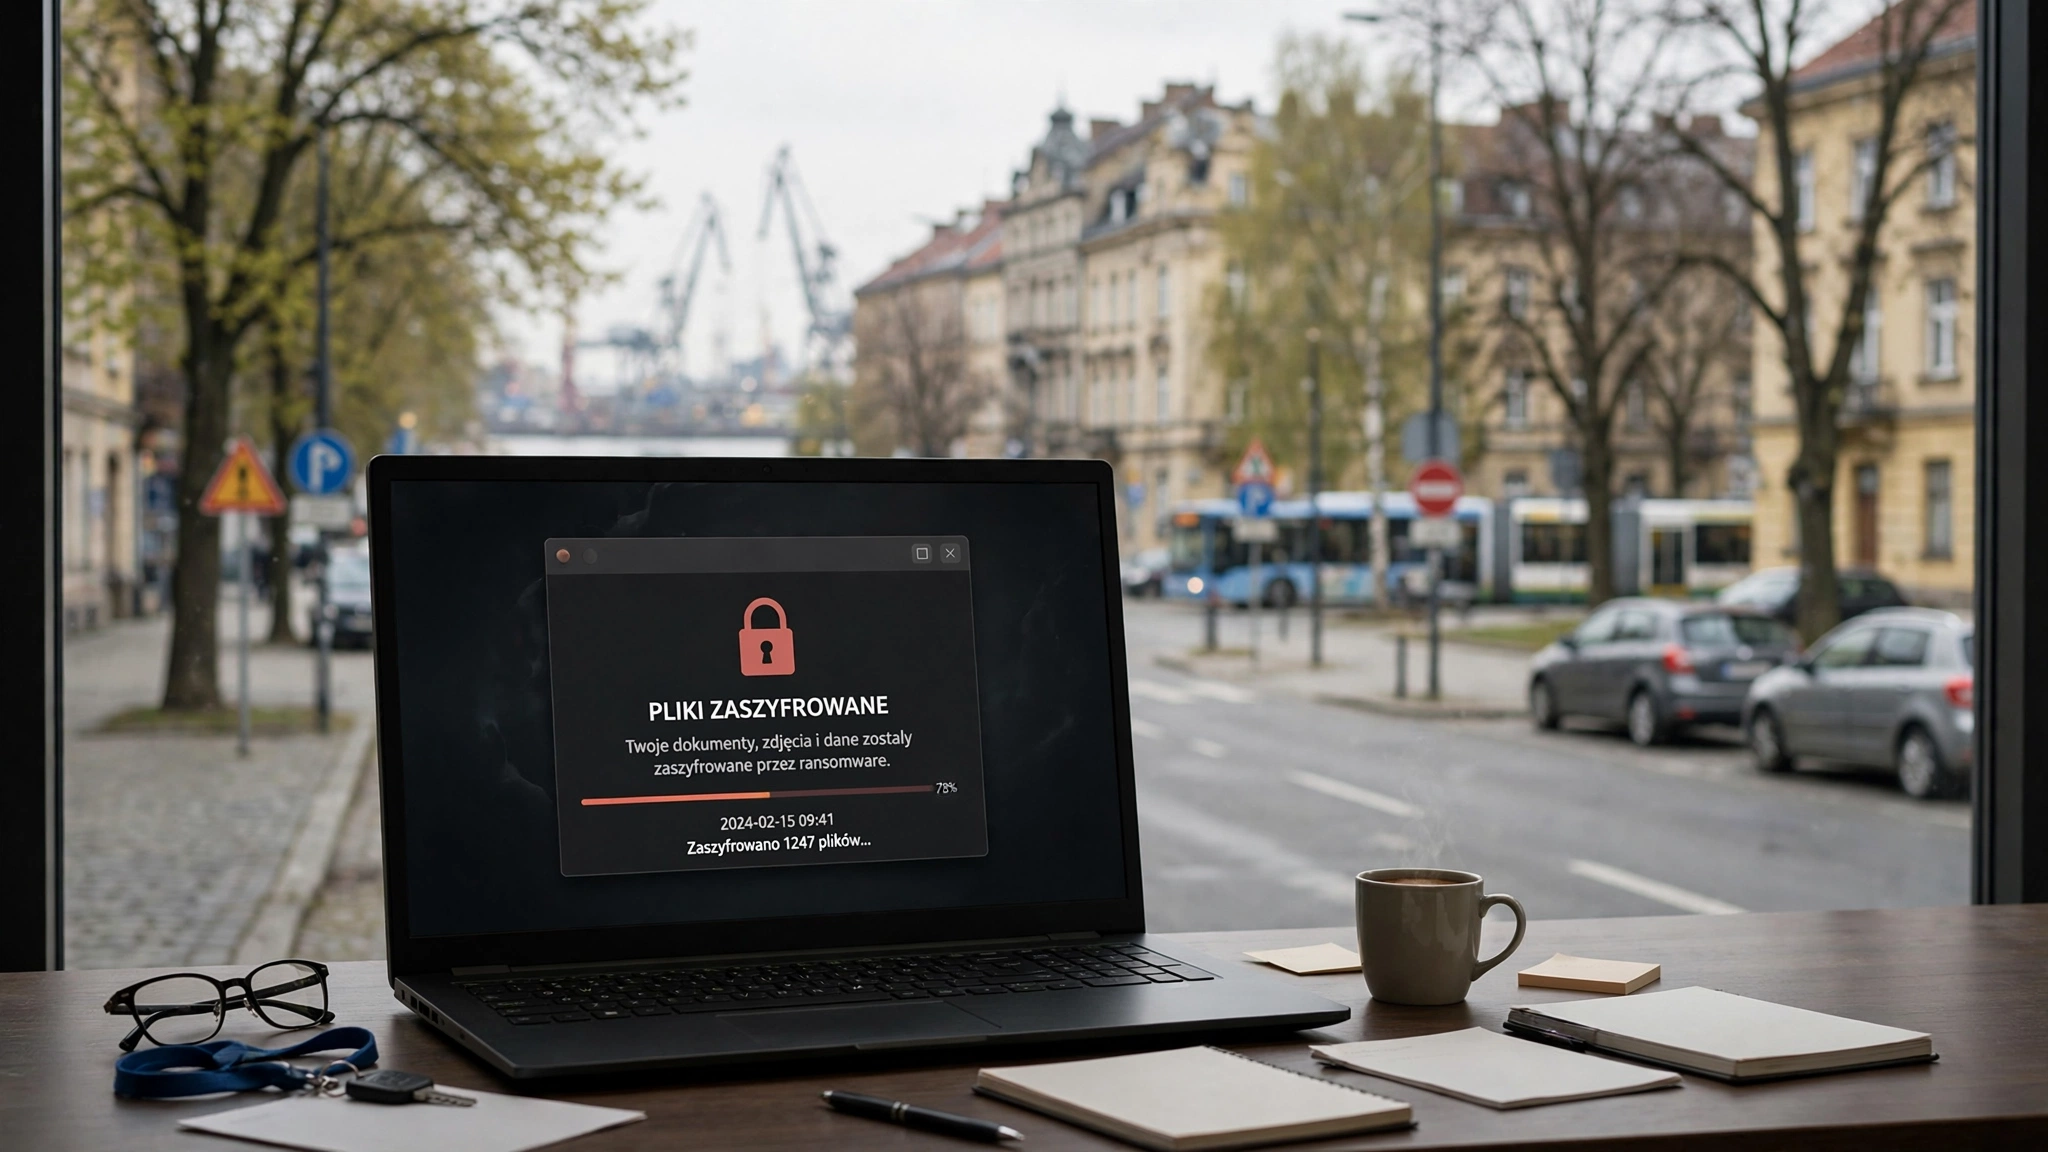
Komputer zablokowany, pliki zaszyfrowane, a na ekranie żądanie okupu za ich odblokowanie — tak w praktyce wygląda atak ransomware, który instytucje odpowiedzialne za cyberbezpieczeństwo w Polsce wskazują jako jedno z najpoważniejszych zagrożeń w sieci. Problem dotyczy nie tylko firm i urzędów, ale też osób prywatnych, do których adresowane są te same zalecenia.
Stopnie alarmowe BRAVO i BRAVO-CRP obowiązują w całej Polsce
W tym samym czasie w całej Polsce obowiązują stopnie alarmowe BRAVO i BRAVO-CRP. Mają one charakter prewencyjny i, jak podaje Ministerstwo Spraw Wewnętrznych i Administracji, wynikają z działań o charakterze ataku hybrydowego prowadzonego przez Federację Rosyjską i Białoruś oraz z konsekwencji wojny w Ukrainie. Stopień BRAVO-CRP oznacza obowiązek wzmożonego monitorowania stanu bezpieczeństwa systemów teleinformatycznych organów administracji publicznej oraz systemów wchodzących w skład infrastruktury krytycznej. W praktyce przekłada się to na całodobowe dyżury administratorów systemów teleinformatycznych oraz obowiązek poinformowania personelu instytucji o konieczności zachowania zwiększonej czujności.
Hasło co najmniej 12 znaków, inne do każdej usługi
Baza wiedzy gov.pl zaleca stosowanie haseł o długości co najmniej 12 znaków, trudnych do odgadnięcia, przy czym jedno hasło powinno być używane tylko do jednej usługi. To podstawowe zabezpieczenie, które ogranicza skutki wycieku danych z jednej usługi na pozostałe konta.
Co robić, gdy dojdzie do infekcji
CSIRT NASK w poradniku o ransomware zaleca odłączenie zainfekowanego urządzenia od internetu, ale bez wyłączania zasilania — pamięć RAM może zawierać dane potrzebne do analizy rodzaju ransomware. Incydent należy zgłosić poprzez formularz na stronie incydent.cert.pl. W przypadku przedsiębiorstw właściwym podmiotem przyjmującym takie zgłoszenia jest CERT Polska.
Nowa strategia ma wzmocnić krajowy system cyberbezpieczeństwa
10 marca 2026 r. Rada Ministrów przyjęła Strategię Cyberbezpieczeństwa RP, która ma wzmocnić Krajowy System Cyberbezpieczeństwa. Strategia zakłada m.in. powołanie centralnej instytucji koordynującej na bazie Połączonego Centrum Operacyjnego Cyberbezpieczeństwa (PCOC).
Najczęstsze pytania
Dlaczego teraz obowiązują stopnie alarmowe BRAVO i BRAVO-CRP?
Stopień BRAVO ma charakter prewencyjny i wynika z działań o charakterze ataku hybrydowego prowadzonego przez Rosję i Białoruś oraz z konsekwencji wojny w Ukrainie, jak informuje Ministerstwo Spraw Wewnętrznych i Administracji.
Do kiedy obowiązują stopnie alarmowe BRAVO i BRAVO-CRP?
Nie wiadomo jeszcze, kiedy te stopnie alarmowe zostaną odwołane.
Czym jest Strategia Cyberbezpieczeństwa RP?
To dokument przyjęty przez Radę Ministrów 10 marca 2026 r., który ma wzmocnić Krajowy System Cyberbezpieczeństwa. Przewiduje powołanie centralnej instytucji koordynującej na bazie Połączonego Centrum Operacyjnego Cyberbezpieczeństwa.
Gdzie zgłosić atak ransomware?
Przez formularz na stronie incydent.cert.pl. W przypadku przedsiębiorstw zgłoszenie przyjmuje CERT Polska.
Źródła
- gov.pl — Ransomware: jedno z najpoważniejszych zagrożeń w cyberprzestrzeni
- gov.pl — Jak chronić się przed atakami cyberprzestępców
- gov.pl — Stopnie alarmowe BRAVO i BRAVO-CRP na terenie całego kraju wciąż obowiązują
- gov.pl — Nowa Strategia Cyberbezpieczeństwa: Polska wzmacnia ochronę przed cyberatakami
- wprost.pl — informacje o stopniu alarmowym BRAVO-CRP
Tekst opracowany z pomocą sztucznej inteligencji. Za publikację odpowiada Redakcja Co w Szczecinie.
Powiązane materiały
Wakacje.pl ofiarą cyberataku. Wyciek danych klientów
Portal Wakacje.pl potwierdził, że w wrześniu 2026 roku hakerzy uzyskali dostęp do części służbowych skrzynek pocztowych firmy oraz do systemu obsługi klientów. Według spółki wyciekły dane związane z rezerwacjami, w tym m.in. imiona, nazwiska, adresy, daty urodzenia i dane paszportowe. Firma zaznacza, że dotyczy to nielicznej grupy klientów i że nie naruszono systemów płatności ani Panelu Klienta. Osoby objęte incydentem dostały indywidualne powiadomienia.
 AI
Pantograf odpadł od tramwaju w Szczecinie, zmiana trasy linii
W poniedziałek, 12 października 2026 roku, na wysokości Osiedla Polonia w Al. Powstańców Wielkopolskich w Szczecinie z przejeżdżającego tramwaju odpadł pantograf. Z powodu awarii linie 11 i 12 nie dojeżdżają do pętli Pomorzany, a Zakład Usług Komunalnych uruchomił zastępczą linię autobusową z Pl. Szarych Szeregów.
 AI
Szczecin: 22-latek z maczetą i gazem pieprzowym w areszcie
22-letni mężczyzna ze Szczecina został zatrzymany po tym, jak był agresywny wobec klienta sklepu i użył gazu pieprzowego wobec pracownika ochrony. Policjanci ustalili, że wcześniej w innej części miasta biegał z maczetą i awanturował się. Sąd na wniosek policji zastosował wobec niego dwumiesięczny areszt.