Wakacje.pl ofiarą cyberataku. Wyciek danych klientów
Portal **Wakacje.pl** potwierdził, że w **wrześniu 2026** roku hakerzy uzyskali dostęp do części służbowych skrzynek pocztowych firmy oraz do systemu obsługi klientów. Według spółki wyciekły dane związane z rezerwacjami, w tym m.in. imiona, nazwiska, adresy, daty urodzenia i dane paszportowe. Firma zaznacza, że dotyczy to nielicznej grupy klientów i że nie naruszono systemów płatności ani Panelu Klienta. Osoby objęte incydentem dostały indywidualne powiadomienia.
Serwis turystyczny Wakacje.pl poinformował o wycieku danych klientów po nieuprawnionym dostępie do części służbowych skrzynek pocztowych firmy i systemu obsługi klientów. Według doniesień prasowych do zdarzenia doszło 29 września 2026 roku. Spółka twierdzi, że problem dotyczy tylko niewielkiej grupy użytkowników, ale apeluje do wszystkich klientów o zachowanie czujności.
Dane z rezerwacji trafiły w ręce nieuprawnionych osób
Firma wskazuje, że w zasięgu atakujących mogły znaleźć się adresy e-mail, imiona i nazwiska, numery telefonów, adresy zamieszkania, daty urodzenia oraz dane paszportowe. Spółka zastrzega, że incydent nie objął systemów płatności i nie daje możliwości zalogowania się do Panelu Klienta na stronie ani w aplikacji.
Czytaj teżAktywista wskoczył na maskę corvetty w centrum SzczecinaWakacje.pl ostrzega, że pozyskane informacje mogą posłużyć do wyłudzeń pieniędzy lub zdobycia kolejnych danych, np. poprzez podszywanie się pod pracowników firmy. Według komunikatu wiadomości i telefony dotyczące rezerwacji, zwłaszcza prośby o dopłatę, zmianę danych czy zalogowanie się na konto, należy weryfikować bezpośrednio u swojego doradcy.
Zastrzeż PESEL i rozważ zastrzeżenie paszportu
Spółka zaleca zastrzeżenie numeru PESEL w aplikacji mObywatel albo na stronie gov.pl oraz rozważenie zastrzeżenia paszportu. Osoby, których dotyczy wyciek, otrzymały indywidualne powiadomienia z zaleceniami.
O incydencie firma powiadomiła CSIRT NASK oraz Urząd Ochrony Danych Osobowych. Zapowiedziano też zawiadomienie organów ścigania.
Źródła
Tekst opracowany z pomocą sztucznej inteligencji. Za publikację odpowiada Redakcja Co w Szczecinie.
Powiązane materiały
Cyberatak na Medyc: CBZC bada wyciek danych pacjentów
Centralne Biuro Zwalczania Cyberprzestępczości prowadzi działania w sprawie incydentu w firmie Qbusoft z Olsztyna, producenta oprogramowania medycznego Medyc. O wycieku poinformował m.in. ośrodek w Inowrocławiu, a wśród danych są numery PESEL. Minister cyfryzacji zapowiada konsekwencje, a Prezes UODO – kontrolę firmy.
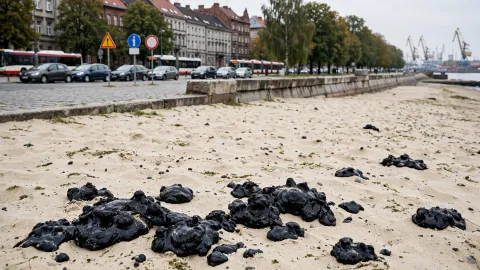
Ropopochodna substancja na plażach. Nie wiadomo, czym jest
Na ok. 50-kilometrowym odcinku wybrzeża, od Rowów w województwie pomorskim po Wicie w zachodniopomorskiem, pojawiły się czarne, lepkie grudki. Laboratorium w Gdańsku potwierdziło, że to substancja ropopochodna, ale nie udało się ustalić, czym dokładnie jest. **Urząd Morski w Słupsku** traktuje ją jako odpad niebezpieczny i przez kilka tygodni będzie monitorować wybrzeże.
 AI
Akt oskarżenia wobec księdza z Goleniowa. Zarzuty dotyczą ministranta
Prokuratura Rejonowa w Goleniowie skierowała do sądu akt oskarżenia przeciwko 62-letniemu duchownemu. Według śledczych miał on jesienią 2015 roku dopuszczać się innych czynności seksualnych wobec małoletniego ministranta z parafii w województwie zachodniopomorskim, podczas indywidualnych lekcji. Oskarżony nie przyznaje się do winy. Za zarzucany czyn grozi mu od 2 do 15 lat pozbawienia wolności.